Le GRC comme boussole
Nous relions les obligations, l'appétence au risque, les contrôles et les preuves dans un socle de gouvernance utilisable.
Résultat : des priorités et des responsabilités.VISIONCYBERX relie le risque d'entreprise, la réglementation et les choix technologiques dans une feuille de route défendable pour l'IT, l'OT et l'IoT.
 VISION / EUROPEPerspective européenne · sélection indépendante
Beaucoup d'organisations disposent déjà d'un vaste arsenal de sécurité. La responsabilité, les priorités et les preuves peuvent pourtant rester fragmentées. Cela rend les investissements difficiles à orienter et les résultats difficiles à défendre.
En tant que courtier indépendant, VISIONCYBERX part du contexte métier et de la maturité. Nous traduisons les obligations et les menaces en un plan cohérent, puis nous qualifions les solutions et les partenaires qui y correspondent.
Notre modèle relie la gouvernance à l'exécution et laisse le choix technologique ouvert jusqu'à ce que les exigences soient claires.
Nous relions les obligations, l'appétence au risque, les contrôles et les preuves dans un socle de gouvernance utilisable.
Résultat : des priorités et des responsabilités.Nous évaluons les fournisseurs et les partenaires d'intégration sur l'adéquation, la souveraineté, l'impact opérationnel et les conditions commerciales.
Résultat : des choix éclairés.Nous relions la détection, la réponse et la validation à un reporting utilisable aussi bien par un CISO que par un conseil d'administration.
Résultat : des preuves de réduction des risques.Une chaîne de capacités connectées, façonnée par vos risques et votre environnement opérationnel.
Analyse des risques, revues de maturité, cartographie des contrôles et programmes couvrant NIS2, DORA, ISO 27001, ISO 42001, le RGPD et la gouvernance de l'IA lorsque c'est pertinent.
Architecture cible pour les environnements endpoint, identité, réseau, cloud et industriels, avec la continuité comme contrainte de conception.
Exigences, pilotage des appels d'offres, présélection, gouvernance des preuves de concept, alignement contractuel et partenaires de mise en œuvre.
Conception SOC/MDR, préparation aux incidents, validation continue, remédiation et reporting pour la direction.
Nous évaluons l'applicabilité de la législation et des normes par organisation, secteur et rôle.
VISIONCYBERX intègre la souveraineté européenne dans le choix des technologies : qui contrôle le service, où les informations sont traitées, qui peut y accéder et comment votre organisation peut continuer à fonctionner ou changer de fournisseur.
Évaluer l'hébergement, les lieux de traitement, les sous-traitants ultérieurs, les accès administratifs et les lois applicables.
Valider les options de déploiement, les intégrations, la propriété des clés de chiffrement et le contrôle de la télémétrie et de l'usage de l'IA.
Évaluer les dépendances technologiques, les garanties contractuelles, la portabilité et un plan de sortie réaliste.
Fournisseur GRC belge reliant obligations, contrôles et preuves. EURAIKA indique que son infrastructure et la résidence de ses données sont situées dans l'UE, avec une IA transparente et une supervision humaine.
Découvrir EURAIKAPlateforme de sécurité européenne pour la détection et la protection des endpoints. Les options de déploiement cloud et sur site, les règles de détection accessibles et les API soutiennent le contrôle de l'architecture de sécurité.
Découvrir HarfangLabFournisseur SecOps fondé à Amsterdam combinant agents d'IA, automatisation, investigations et forensique. Son AI Fabric offre une infrastructure d'IA privée pour les SOC et les MSSP, avec le contrôle des modèles et de l'inférence.
Découvrir ImperumNous vérifions la souveraineté au regard de l'architecture et du contrat retenus, y compris l'hébergement et les dépendances. L'origine européenne est un point de départ ; le modèle opérationnel doit répondre à vos exigences.
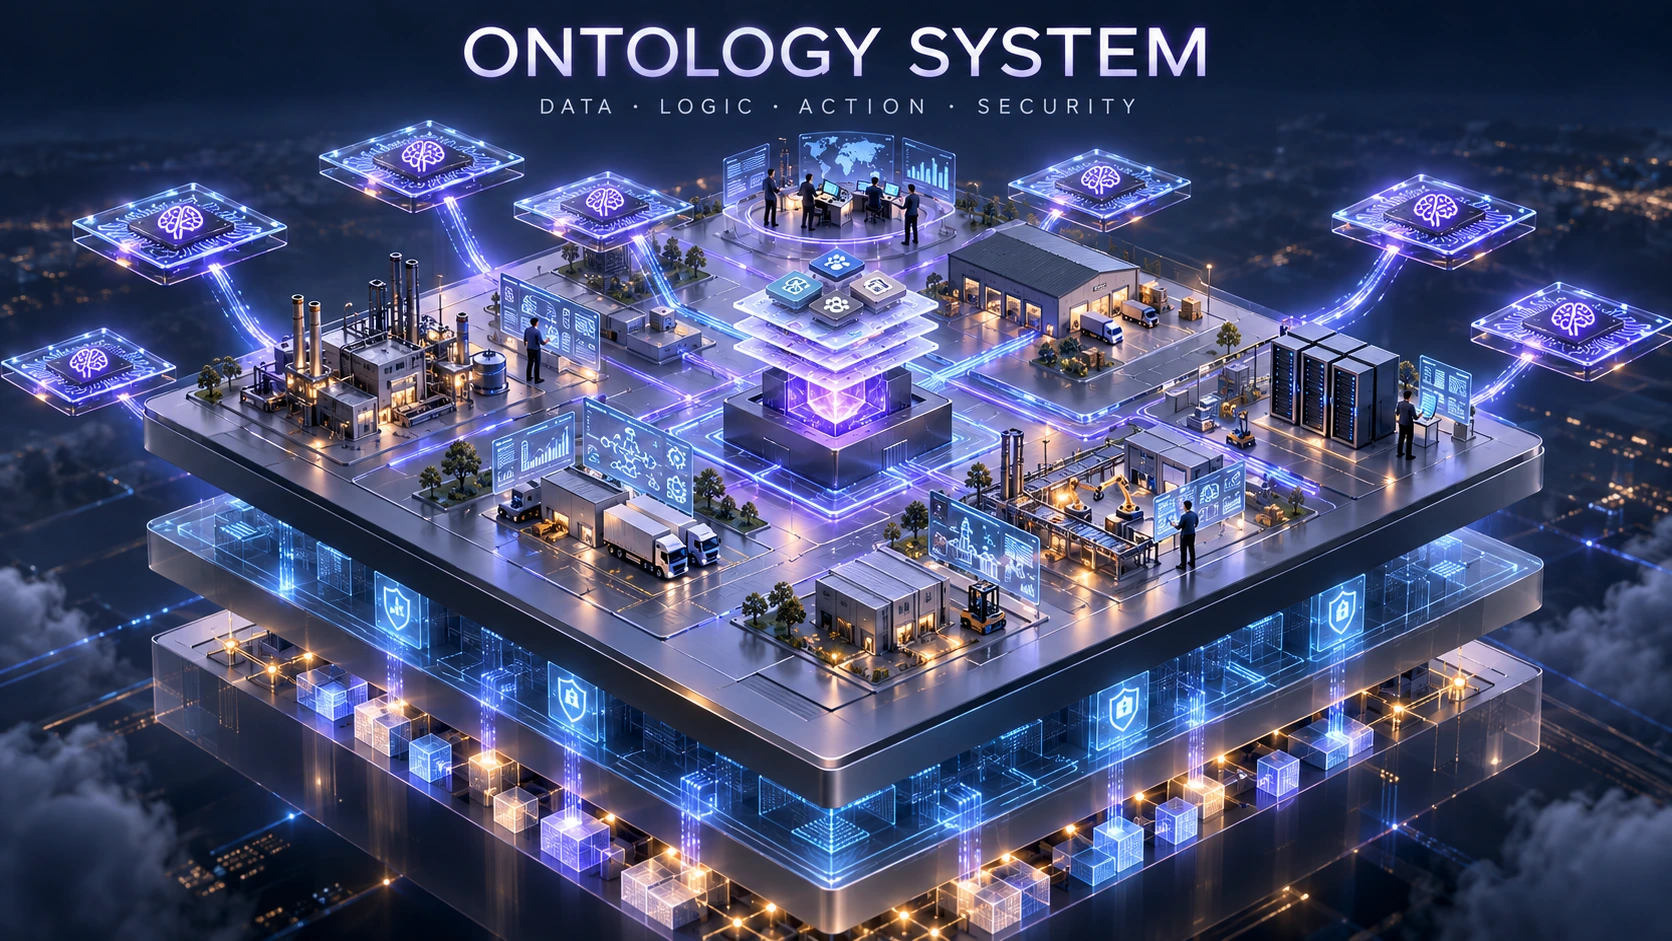
Une ontologie définit les concepts de votre organisation et les relations entre eux. Elle donne à des informations fragmentées une structure commune que les personnes et l'IA peuvent utiliser.
VISIONCYBERX utilise Nextnet pour la couche ontologique. Nextnet relie les informations de l'entreprise par des entités et des relations explicites, avec traçabilité des sources et contrôle des permissions. Copilot permet une exploration en langage naturel ; Explorer rend visible la connaissance connectée.
Nous apportons le contexte métier : processus critiques, propriété de l'information, exigences de gouvernance et décisions que votre organisation doit soutenir.
Définir les entités et les relations à travers documents, systèmes et jeux de données.
Relier les enseignements aux sources sous-jacentes et à leur contexte.
Aligner les accès, la propriété et les cas d'usage sur les exigences de votre organisation.
Chaque phase produit une décision que les opérations, le CISO et le conseil d'administration peuvent comprendre.
Cartographier la maturité GRC, les processus critiques, les menaces et le contexte IT/OT.
Définir les priorités de contrôle, l'architecture et les garde-fous budgétaires.
Tester les fournisseurs, les preuves de concept, les partenaires et les contrats selon des critères clairs.
Mesurer la performance, clôturer les constats et rapporter le risque résiduel.
Résultat : une feuille de route neutre vis-à-vis des fournisseurs, avec traçabilité de la conformité, clarté commerciale et preuves prêtes pour le conseil d'administration.
ÉVALUER → CONCEVOIR → QUALIFIER → VALIDERReliez les obligations, les risques opérationnels et les preuves de contrôle dans un programme géré unique. VISIONCYBERX aligne la gouvernance sur les réalités de l'IT, de l'OT et de l'IA, afin que la direction puisse prioriser, attribuer les responsabilités et suivre les progrès.
Nous établissons l'applicabilité et le périmètre, puis nous cartographions les obligations européennes pertinentes, les normes de management, les schémas nationaux et les exigences sectorielles. Les mesures communes — contrôle des accès, gestion des actifs, réponse aux incidents, assurance fournisseurs et reprise — peuvent réutiliser des preuves lorsque le périmètre, le calendrier et les critères d'évaluation concordent.
Règles européennes contraignantes, selon le périmètre et la transposition nationale le cas échéant.
Directive européenne sur la gouvernance de la cybersécurité et la notification des incidents pour les entités essentielles et importantes.
Voir la page du référentiel →Règlement européen protégeant les données à caractère personnel et les droits des personnes.
Voir la page du référentiel →Règlement européen sur la résilience opérationnelle numérique pour les entités financières.
Voir la page du référentiel →Exigences européennes de cybersécurité pour les produits comportant des éléments numériques mis à disposition sur le marché de l'UE.
Voir la page du référentiel →Cinq normes de système de management et le NIST CSF volontaire. La certification ne concerne qu'une norme éligible et un périmètre défini.
Exigences internationales pour un système de management de la sécurité de l'information.
Voir la page du référentiel →Exigences internationales pour un système de management de la qualité.
Voir la page du référentiel →Exigences internationales pour un système de management environnemental.
Voir la page du référentiel →Exigences internationales pour un système de management de l'IA.
Voir la page du référentiel →Exigences internationales pour un système de management de la continuité d'activité.
Voir la page du référentiel →Cadre volontaire pour gérer et communiquer le risque de cybersécurité.
Voir la page du référentiel →Points de référence belges, français et allemands. L'ANSSI et le BSI sont des autorités, et non des normes uniques.
Cadre belge CyberFundamentals avec des contrôles pratiques et des niveaux d'assurance.
Voir la page du référentiel →L'agence nationale française de la cybersécurité publie des guides de sécurité et des schémas de qualification.
Voir la page du référentiel →L'agence fédérale allemande de la cybersécurité maintient l'IT-Grundschutz et d'autres publications de sécurité.
Voir la page du référentiel →Exigences utilisées dans certaines chaînes d'approvisionnement et certains environnements de paiement.
Mécanisme d'évaluation et d'échange en matière de sécurité de l'information dans l'automobile, exploité par ENX.
Voir la page du référentiel →Norme de sécurité sectorielle pour les environnements traitant des données de titulaires de cartes.
Voir la page du référentiel →Chaque référentiel conserve ses obligations, ses devoirs de notification et ses critères d'évaluation propres. La mise en correspondance soutient la mise en œuvre ; elle n'établit ni équivalence automatique ni certification.
Les systèmes d'automatisation et de contrôle industriels ont besoin de sécurité tout au long de leur cycle de vie. Nous appliquons les principes ISA/IEC 62443 avec la sûreté, la disponibilité et la continuité des processus comme exigences opérationnelles.
Définir le système considéré, regrouper les actifs en zones de sécurité et contrôler les communications par des conduits. Évaluer le risque de chaque zone et de chaque conduit.
Déterminer les niveaux de sécurité cibles (SL-T) à partir du risque. Distinguer la protection requise de la capacité des composants (SL-C) et de la sécurité atteinte par le système opérationnel intégré (SL-A).
Combiner segmentation, accès contrôlés, intégrité des systèmes, surveillance et reprise. Valider les changements et la maintenance au regard des contraintes du processus industriel.
Expliciter les rôles des propriétaires d'actifs, des intégrateurs, des prestataires de services et des fournisseurs de produits. Aligner le développement sécurisé, l'intégration, l'exploitation et la maintenance.
Les sept exigences fondamentales couvrent l'identification et l'authentification, le contrôle d'utilisation, l'intégrité des systèmes, la confidentialité des données, la restriction des flux de données, la réponse rapide aux événements et la disponibilité des ressources.
B.L.A.C. confronte les choix techniques à la valeur, à la responsabilité et à la continuité.
Une sécurité reliée à la stratégie, à la valeur et aux opérations critiques.
Visibilité sur les obligations, les contrats et la propriété des risques et des contrôles.
Des décisions, des responsabilités et des mesures claires.
La résilience comme responsabilité permanente de gouvernance et d'exploitation.
Le résultat : des décisions cyber que les conseils d'administration et les auditeurs peuvent lire et que les équipes peuvent éprouver dans la pratique.
Un parcours d'entrée par phases réunit le risque, l'architecture et le sourcing. Le périmètre exact dépend de votre contexte.
Discuter d'une missionAppétence au risque, obligations, arsenal existant et services critiques.
Vue de la maturité, cartographie des capacités et gains rapides.
Présélection, plan de preuve de concept, rôles des partenaires et analyse commerciale.
Preuves, risque résiduel, feuille de route et décisions d'investissement.
Résultat visé : une feuille de route d'investissement actionnable avec des priorités fondées sur des preuves.
Dites-nous quelle obligation, quel choix technologique ou quelle question de résilience est sur la table.